

Microsoft ha puesto en circulación dos nuevas compilaciones de Windows 11 para el programa Insider: la 26320.10003 en el canal Beta y la 26340.10013 en el canal Experimental. Más que una actualización centrada en un único cambio, el paquete reúne mejoras para la administración de equipos, la seguridad de las credenciales y la accesibilidad.
Dos builds de prueba y un aviso para los Insiders
Estas versiones siguen siendo compilaciones previas, por lo que sus funciones pueden cambiar antes de llegar al público general. Microsoft también ha comunicado que, de forma temporal, está bloqueando el cambio desde Beta o Experimental al canal Experimental de plataformas futuras mientras corrige el problema. Si se participa en estos canales, conviene tenerlo presente antes de modificar la configuración de actualizaciones.
Más control sobre las llaves de seguridad FIDO2
La novedad de seguridad más interesante llega al canal Experimental. Windows podrá mostrar las passkeys guardadas en una llave física FIDO2 y eliminar cada una por separado. Hasta ahora, una gestión poco granular podía obligar a reiniciar por completo el dispositivo para retirar una credencial concreta.
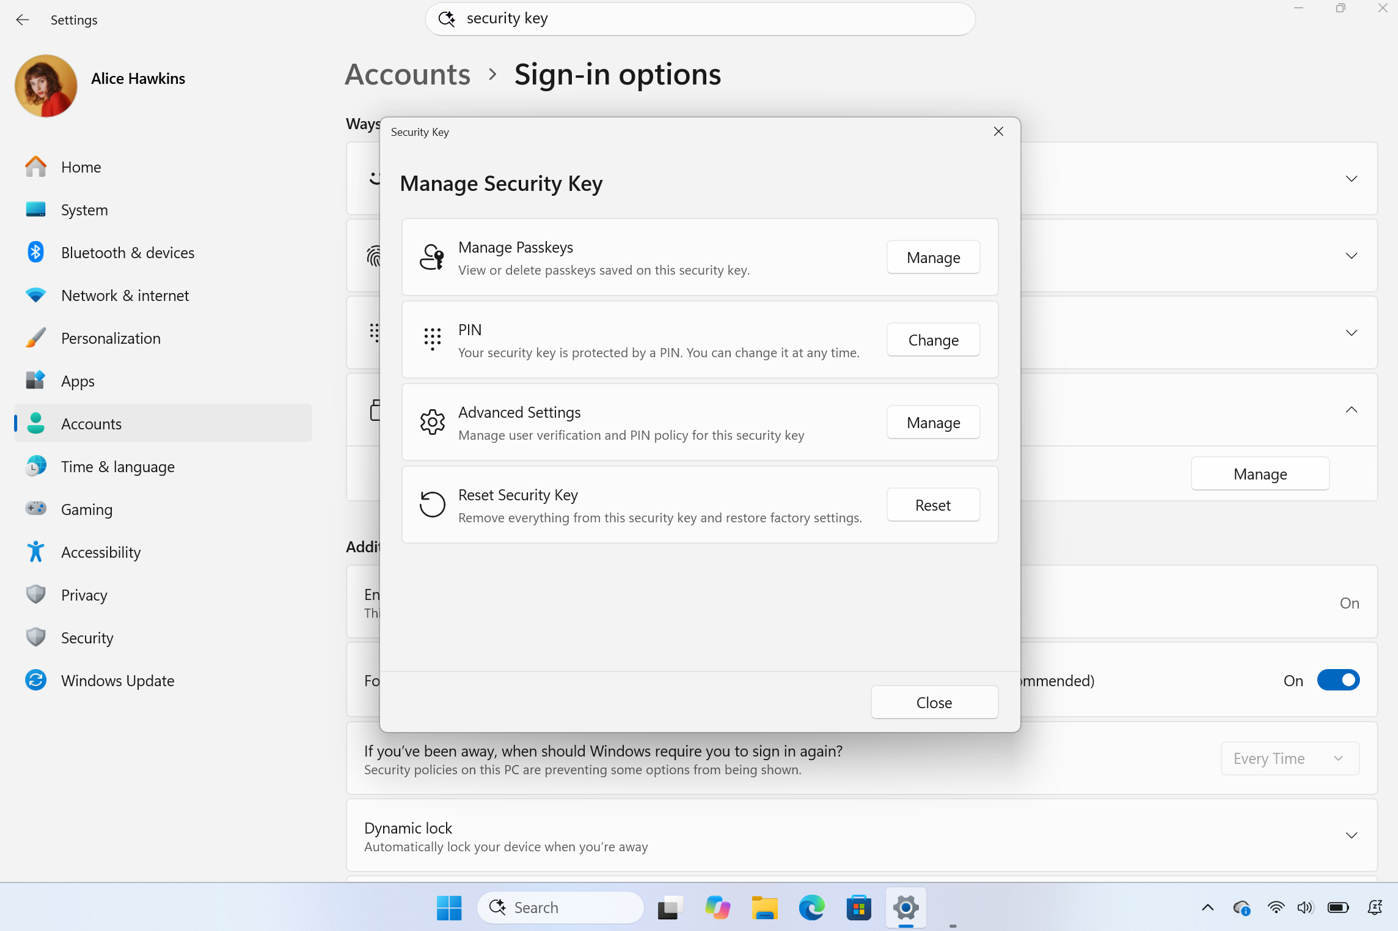
Para organizaciones, el cambio va más allá de la comodidad: los administradores podrán establecer requisitos como una longitud mínima de PIN, la verificación obligatoria del usuario o la atestación empresarial. Son opciones pensadas para que una llave de seguridad encaje mejor en políticas corporativas sin renunciar al uso de credenciales resistentes al phishing.
Remote Lock protege equipos sin borrar sus datos
Microsoft ha presentado además Remote Lock, una función de Intune para bloquear a distancia un PC perdido, robado o comprometido. Su planteamiento es distinto al borrado remoto: cierra las sesiones activas, oculta las opciones de inicio y muestra una pantalla de dispositivo bloqueado, pero mantiene los datos del usuario, BitLocker y la inscripción del equipo en la gestión empresarial.
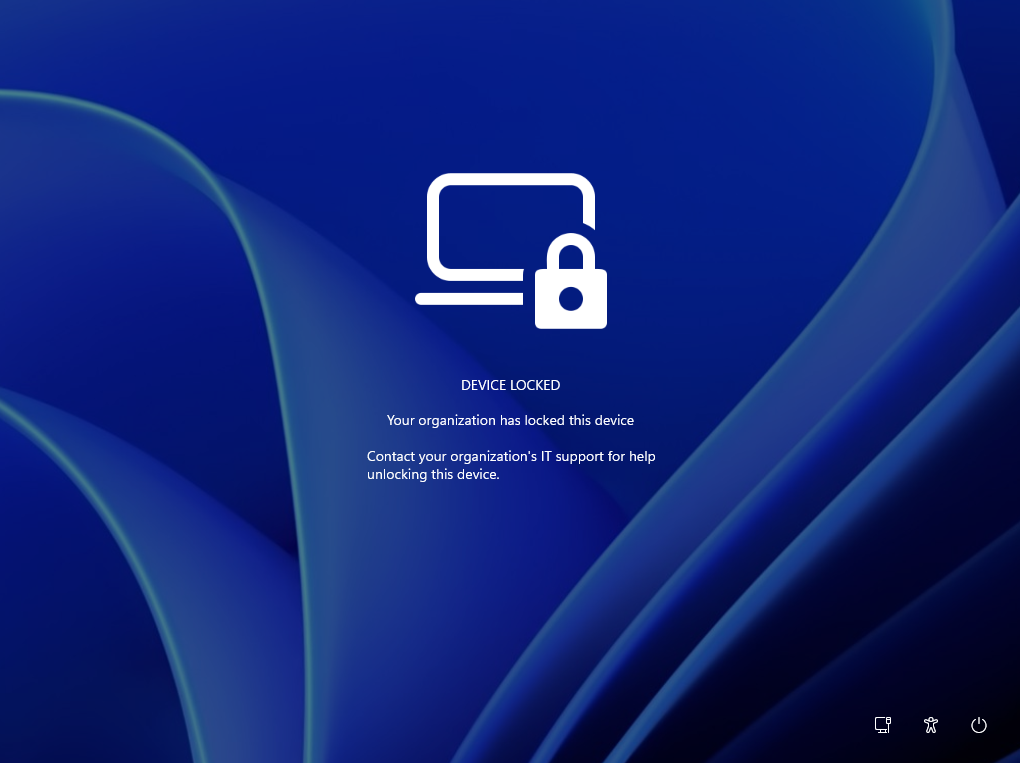
Solo un administrador puede retirar el bloqueo remotamente. Esto ofrece una capa de contención cuando hace falta impedir el acceso de inmediato, sin convertir una incidencia recuperable en una reinstalación completa.
Una alternativa a las miniaturas en la barra de tareas
Al situar el cursor sobre una aplicación con varias ventanas abiertas, Windows suele enseñar sus miniaturas. La nueva opción permite cambiar ese comportamiento por una lista de títulos. Puede resultar más rápida de leer cuando hay muchas ventanas parecidas o cuando las previsualizaciones no aportan suficiente contexto.
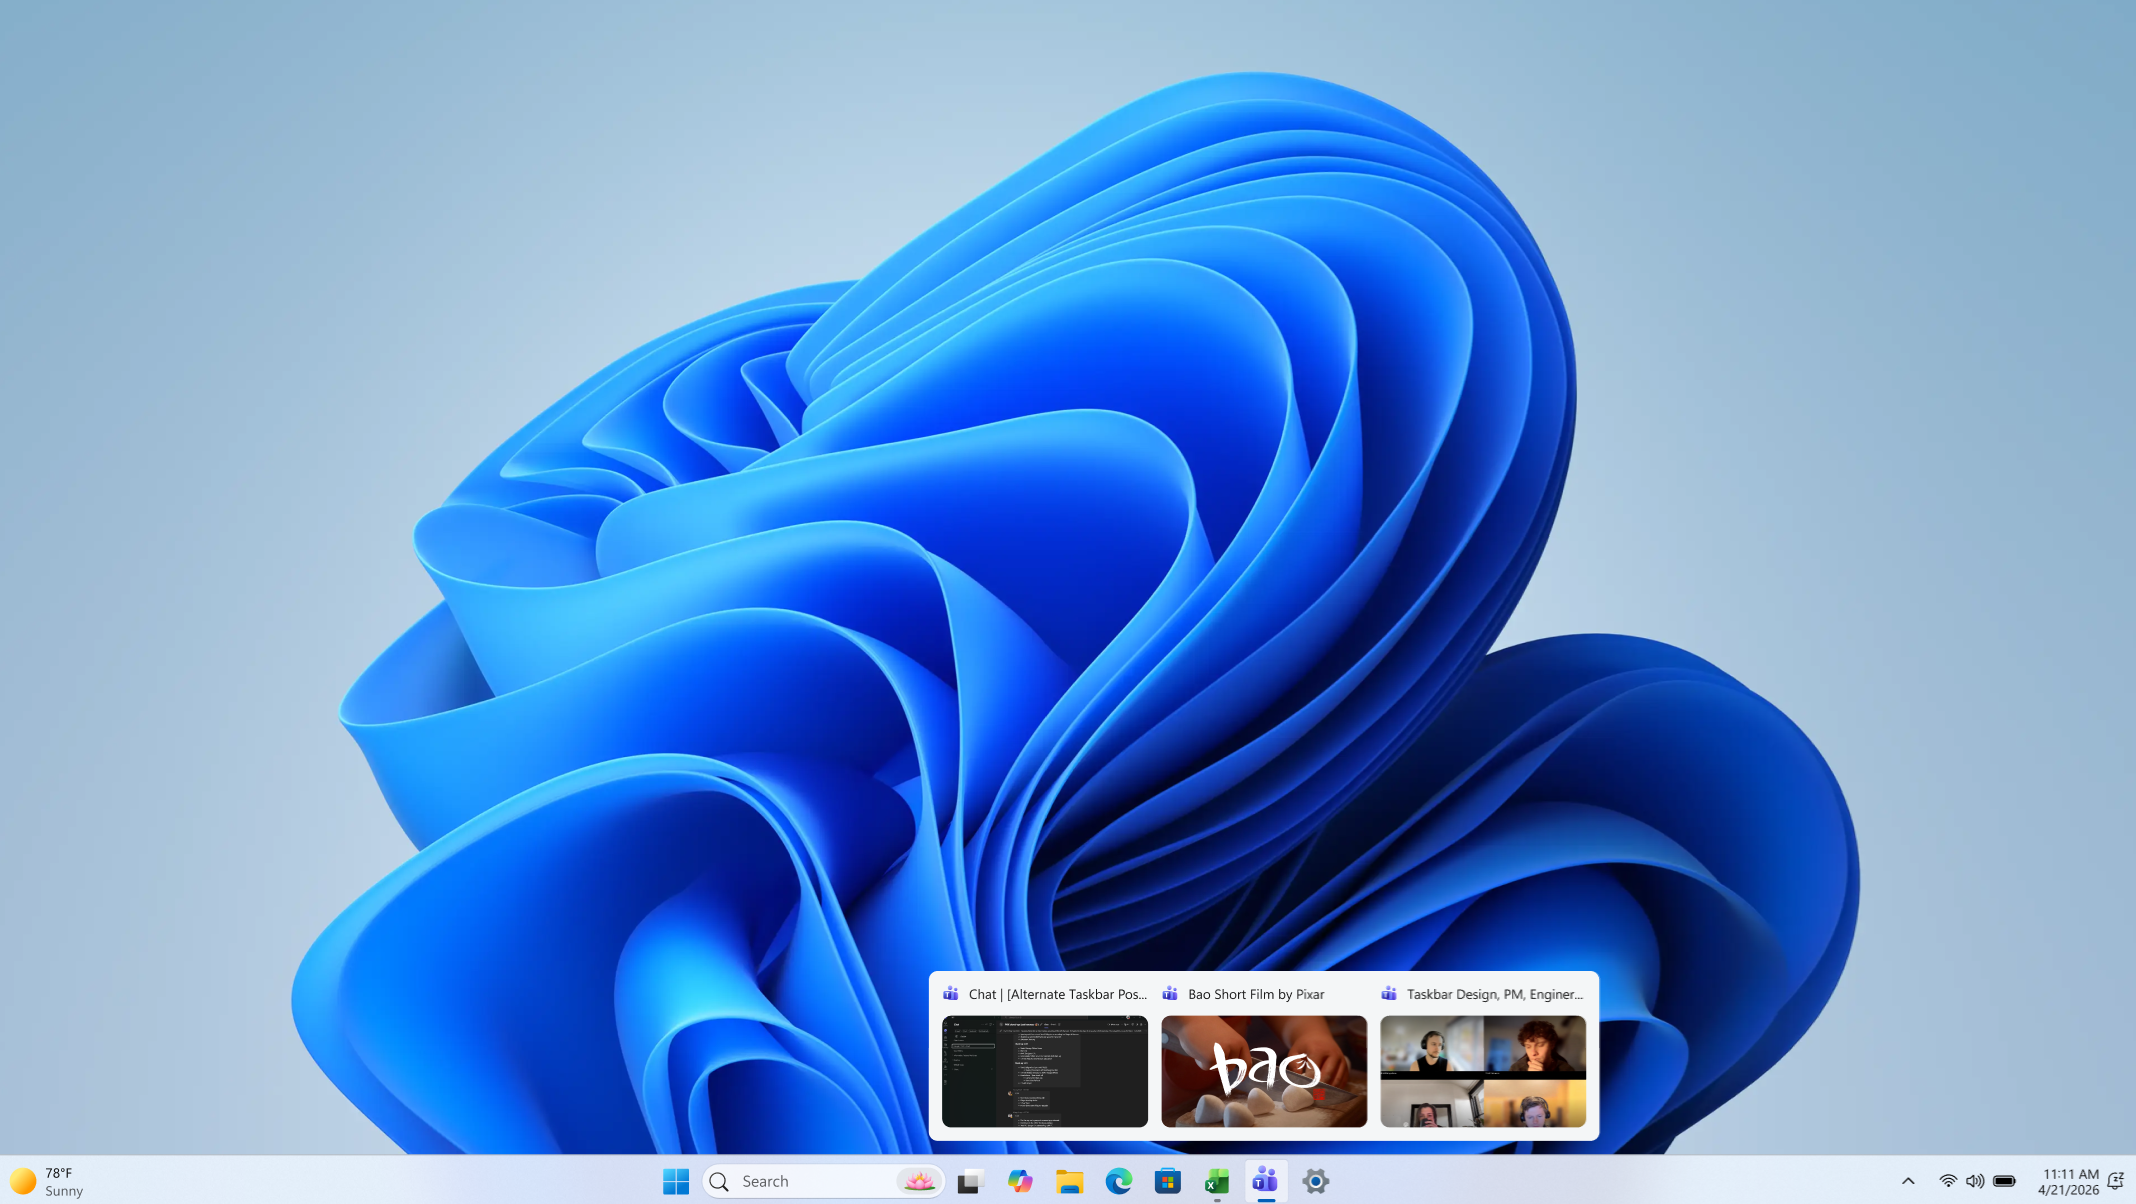
La opción se activa desde Configuración > Personalización > Barra de tareas. Es un cambio pequeño, pero devuelve una preferencia de visualización útil a quienes priorizan la información textual frente a la imagen.
Lupa gana gestos para panel táctil y pantalla
La herramienta Lupa amplía su control mediante gestos, siempre que esté activada con Windows + +. En el panel táctil, tres dedos hacia arriba o abajo aumentan o reducen el zoom; con un toque de tres dedos se alterna entre el 100 % y el nivel anterior. El desplazamiento de un dedo sigue moviendo el puntero y la vista ampliada.
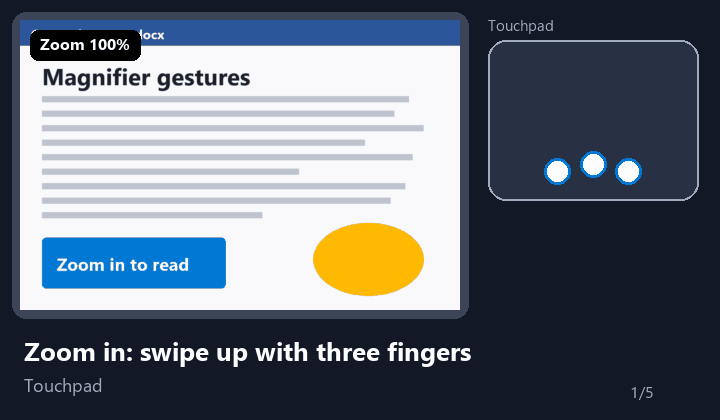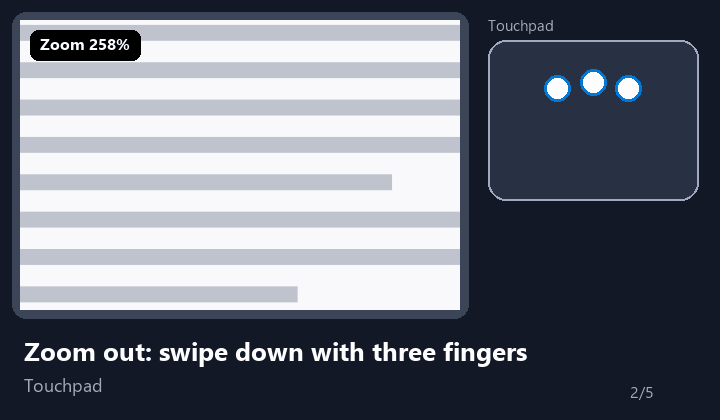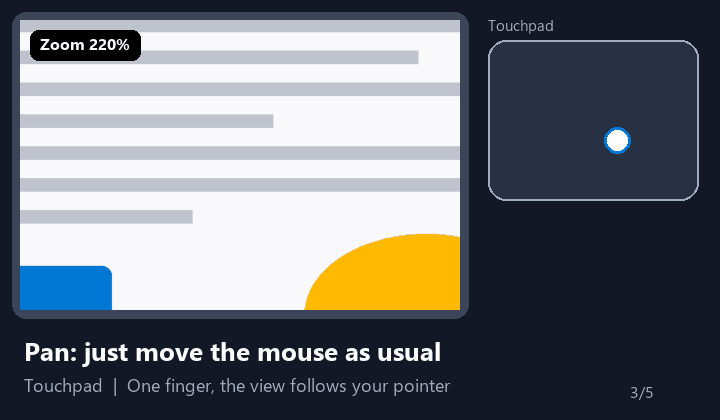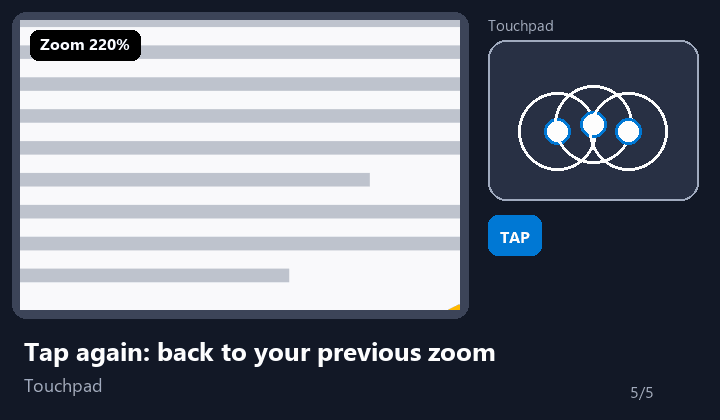
Cómo cambia en una pantalla táctil
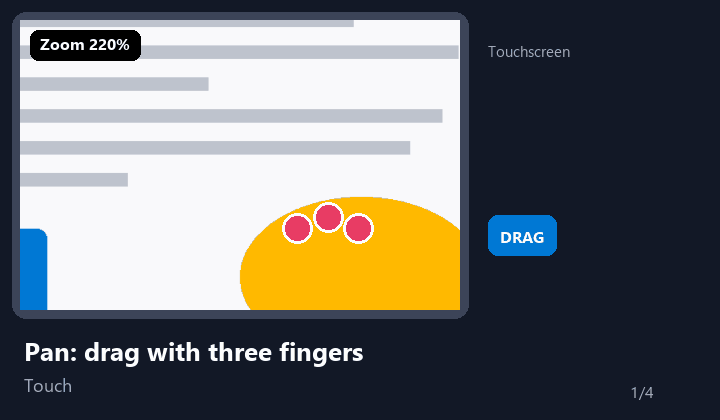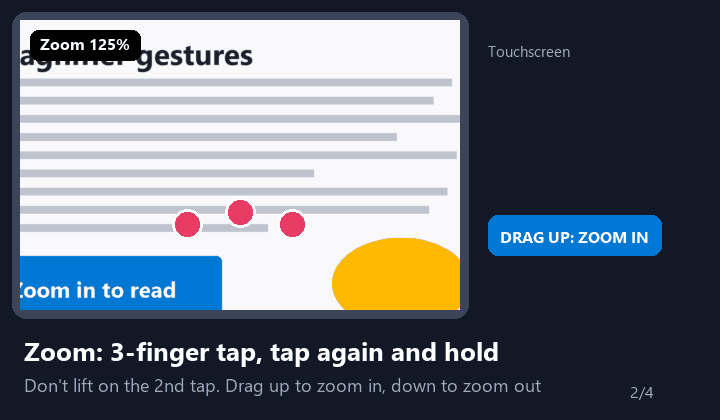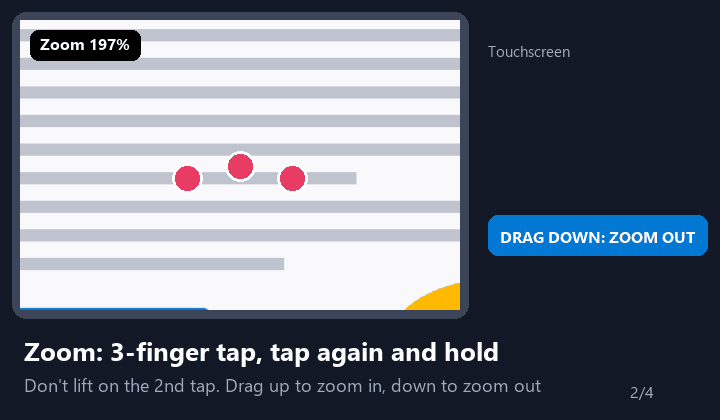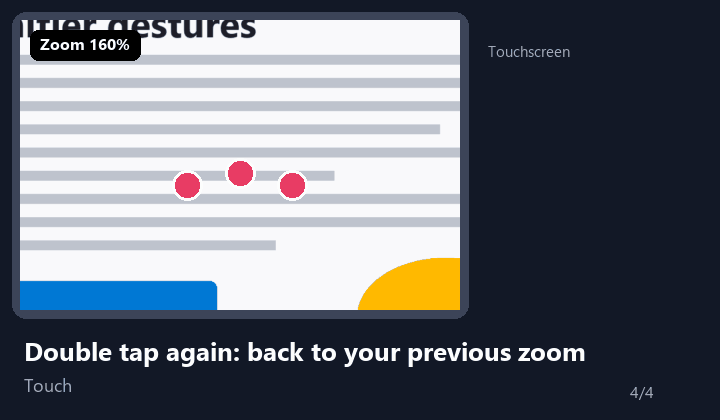
En una pantalla táctil se puede arrastrar con tres dedos para recorrer la zona ampliada. Para ajustar el zoom hay que tocar una vez con tres dedos, tocar de nuevo y mantenerlos apoyados para arrastrar hacia arriba o abajo. Un doble toque con tres dedos devuelve al 100 % o recupera el último nivel de ampliación.
Ambos conjuntos de gestos vienen activados de serie y se pueden deshabilitar por separado en Configuración > Accesibilidad > Lupa. Para quienes usan Windows 11 sin ratón, esta mejora hace que la ampliación sea más directa y coherente con la interacción táctil.
Qué implica para los usuarios
La compilación combina decisiones muy distintas, pero con una idea común: reducir fricción. Las empresas ganan herramientas para responder a incidentes y administrar llaves físicas; los usuarios, más formas de localizar ventanas y de utilizar una función de accesibilidad esencial. Como ocurre con cualquier build Insider, lo prudente es probar estas novedades en equipos no críticos hasta que Microsoft confirme su despliegue estable.
Vía: https://blogs.windows.com/windows-insider/2026/11/16/announcing-new-builds-for-16-november-2026/